生成AIガイドラインの作り方【2026年最新版】企業向けひな形・禁止事項・運用方法を解説
ChatGPTやClaude、Geminiなどの生成AIを仕事で使いたい。でも、会社の情報を入力して大丈夫なのか、AIが作った文章をそのまま社外へ出してよいのか、迷う場面は多いと思います。
私も生成AIを使う中で、「便利だから自由に使う」か「危ないから全部禁止する」かの二択では、うまくいかないと感じています。
大切なのは、何に使ってよいのか、何を入力してはいけないのか、誰が最後に確認するのかを先に決めることです。その土台になるのが、社内の生成AIガイドラインです。
この記事では、2026年9月時点の国内外の制度や政府資料を確認したうえで、生成AIガイドラインの作り方を初心者にも分かりやすく解説します。後半には、そのまま社内でたたき台にできる簡易ひな形も用意しました。
先に結論
- 生成AIを一律禁止するのではなく、用途と情報の重要度で利用範囲を分ける
- 個人情報・機密情報・未公開情報は、許可なく外部AIへ入力しない
- AIの回答は必ず人が確認し、重要な判断をAIだけで完結させない
- 利用サービス、入力、出力、公開、事故対応の5点をルール化する
- 作って終わりにせず、少なくとも半年ごとに見直す
生成AIガイドラインとは?
生成AIガイドラインとは、会社や組織が生成AIを安全に使うためのルールをまとめた文書です。
対象は文章生成AIだけではありません。画像・動画・音声の生成AI、AI検索、議事録作成サービス、プログラミング支援AI、業務を自動で進めるAIエージェントなども含めて考える必要があります。
最低限、次の内容を決めます。
- 利用を認める生成AIサービス
- 使ってよい業務と禁止する業務
- 入力してよい情報と禁止する情報
- AI生成物を確認する人と確認方法
- 社外公開や顧客提供の承認ルール
- 利用履歴やログの管理方法
- 問題が起きたときの報告先と初動
ここで注意したいのは、ガイドラインを「禁止事項だけの文書」にしないことです。禁止ばかり増やすと、社員が会社に隠れて個人向けAIを使うシャドーAIにつながる可能性があります。
安全に使える道を示しながら、危険な使い方を止める。この両方が必要です。
2026年に押さえておきたい法律・政府ガイドライン
生成AIに関する制度は変化が早いため、古い記事をそのまま参考にすると、法律の施行時期や資料の版がずれていることがあります。ここでは、2026年9月時点で確認しておきたい情報を整理します。
日本のAI法は2025年9月1日に全面施行
「人工知能関連技術の研究開発及び活用の推進に関する法律」、いわゆるAI法は、2025年6月4日に公布・一部施行され、同年9月1日に全面施行されました。
この法律は、AIの研究開発と活用を進めながら、リスクにも対応するための国の基本的な枠組みを定めたものです。
「AI法ができた=すべての企業に細かな禁止事項と罰則が新設された」ではありません。
AI法は推進法・基本法としての性格が強く、企業の実務では、個人情報保護法、著作権法、不正競争防止法、契約、業界別規制などをあわせて確認する必要があります。
正確な内容は、内閣府「人工知能関連技術の研究開発及び活用の推進に関する法律(AI法)」と、e-Gov法令検索の法文で確認できます。
AI事業者ガイドラインは第1.2版へ更新
総務省と経済産業省の「AI事業者ガイドライン」は、2026年3月31日に第1.2版が公表されました。
この資料は、AIを開発する会社だけでなく、AIサービスを提供する事業者や、業務でAIを使う企業にとっても重要です。人間中心、安全性、公平性、プライバシー保護、セキュリティ、透明性、アカウンタビリティなど、AI活用で検討すべき考え方が整理されています。
ガイドラインは法令そのものではありませんが、社内ルールを作る際の基準として非常に参考になります。最新版は経済産業省「AI事業者ガイドライン」から確認してください。
政府向け生成AIガイドラインも2026年6月に更新
デジタル庁の「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」は、2026年6月12日に更新されています。
これは政府機関向けの資料ですが、生成AIの調達、リスク評価、利用時の管理、モニタリングを一体で考える構成は、民間企業にも参考になります。最新版はデジタル庁「先進的AI利活用アドバイザリーボード」の関連資料から確認できます。
EU AI Actは2026年8月2日から原則適用
EUのAI Actは、2026年8月2日から原則として適用されています。一部の禁止事項やAIリテラシーに関する規定、汎用AIモデルに関する規定は、それ以前から段階的に適用されています。
EU域内でAIサービスを提供する企業や、EUの利用者・従業員に関係するAIシステムを扱う企業は、日本企業であっても対象になる可能性があります。特に、採用、教育、重要インフラ、生体認証などは慎重な確認が必要です。
適用時期は変更や例外があるため、海外事業がある場合は欧州委員会「AI Act」の最新情報と専門家の助言を確認してください。
| 資料・制度 | 2026年9月時点の状況 | 企業が見るポイント |
|---|---|---|
| 日本のAI法 | 2025年9月1日全面施行 | 国の基本方針、事業者の協力、リスク対応 |
| AI事業者ガイドライン | 第1.2版(2026年3月31日公表) | AIガバナンス、リスク管理、透明性、安全性 |
| デジタル庁の生成AIガイドライン | 2026年6月12日更新 | 調達、利用判断、管理、モニタリング |
| EU AI Act | 2026年8月2日から原則適用 | リスク分類、透明性、域外適用の可能性 |
生成AI導入で企業が注意すべき7つのリスク
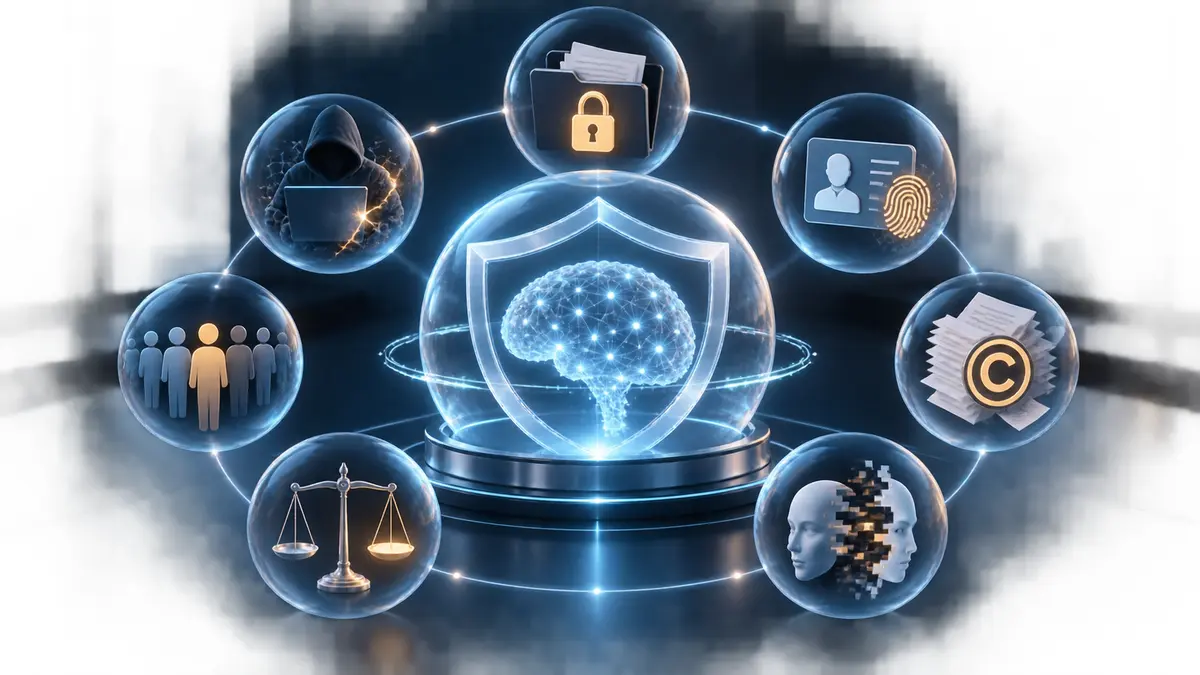
| リスク | 起こり得ること | 基本対策 |
|---|---|---|
| 情報漏洩 | 顧客情報、営業秘密、未公開資料を外部AIへ入力する | 入力情報の分類、法人契約、アクセス制御 |
| 個人情報 | 利用目的を外れた個人データの入力や海外移転が発生する | 原則匿名化、法務確認、利用規約と保存先の確認 |
| 著作権・知的財産 | 既存作品に似た生成物を公開する、他社資料を無断入力する | 類似性の確認、権利確認、公開前レビュー |
| 誤情報 | 存在しない事実・数字・出典を業務へ利用する | 一次情報で確認、重要事項のダブルチェック |
| 偏り・差別 | 採用や評価で特定の属性に不利な判断をする | AIだけで決定しない、結果を定期監査する |
| セキュリティ | 悪意ある指示で情報を抜かれる、AIエージェントが誤操作する | 最小権限、外部データの隔離、重要操作の人間承認 |
| 説明責任・信用 | AI利用を説明できない、誤った生成物を公開して信用を失う | 利用記録、責任者、訂正・削除手順の明確化 |
個人情報については、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」も確認しておきましょう。
著作権については、「AIが作ったから自由に使える」とは限りません。文化庁は、生成・利用段階の考え方やリスク低減のためのチェックリストを公開しています。詳しくは文化庁「AIと著作権について」を確認してください。
リスク全体を先に学びたい方は、当ブログの生成AIの問題点10選|危険性・デメリットと安全に使う対策も参考にしてください。
ガイドラインを書く前に決める3つのこと
1.何のために生成AIを使うのか
最初に目的を決めます。「とりあえずAIを導入する」では、効果もリスクも測れません。
- メールや社内文書の下書きを早くする
- 会議の要約や議事録を作る
- 企画のアイデアを広げる
- 社内資料を検索しやすくする
- プログラム作成やデータ分析を補助する
目的が明確なら、必要な機能と許容できるリスクを判断しやすくなります。
2.どのサービスを誰が使えるのか
個人アカウントで自由に使わせるのか、会社が契約した法人向けサービスだけを認めるのかを決めます。
サービス選定では、少なくとも次を確認します。
- 入力データがモデル学習に使われるか
- データの保存期間と保存場所
- 管理者が利用者・権限・ログを管理できるか
- 入力データや生成物の権利がどう定められているか
- 外部アプリやプラグインへ情報が渡るか
- 退職・異動時にアカウントを停止できるか
- 問題発生時の問い合わせ先があるか
3.誰が最終責任を持つのか
AIは文章を作れても、責任までは取ってくれません。
社外文書は部門責任者、個人情報を扱う利用は法務・情報管理担当、システム連携はIT・セキュリティ担当というように、用途ごとの確認者を決めておきます。
生成AIガイドラインを作る5つのステップ
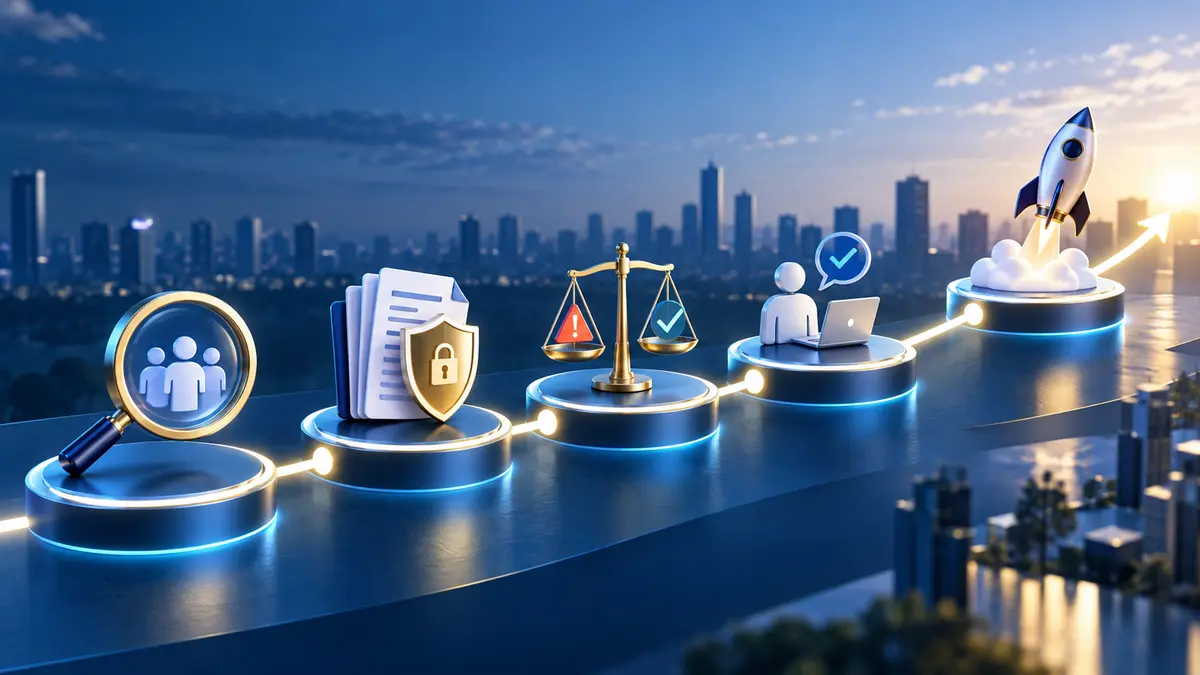
ステップ1:利用状況を把握する
まず、社員がすでに何を使っているかを確認します。利用サービス、用途、入力している情報、困っていることを簡単なアンケートで集めましょう。
実際の利用を知らないままルールを作ると、現場で守れない内容になりがちです。
ステップ2:情報を3段階に分類する
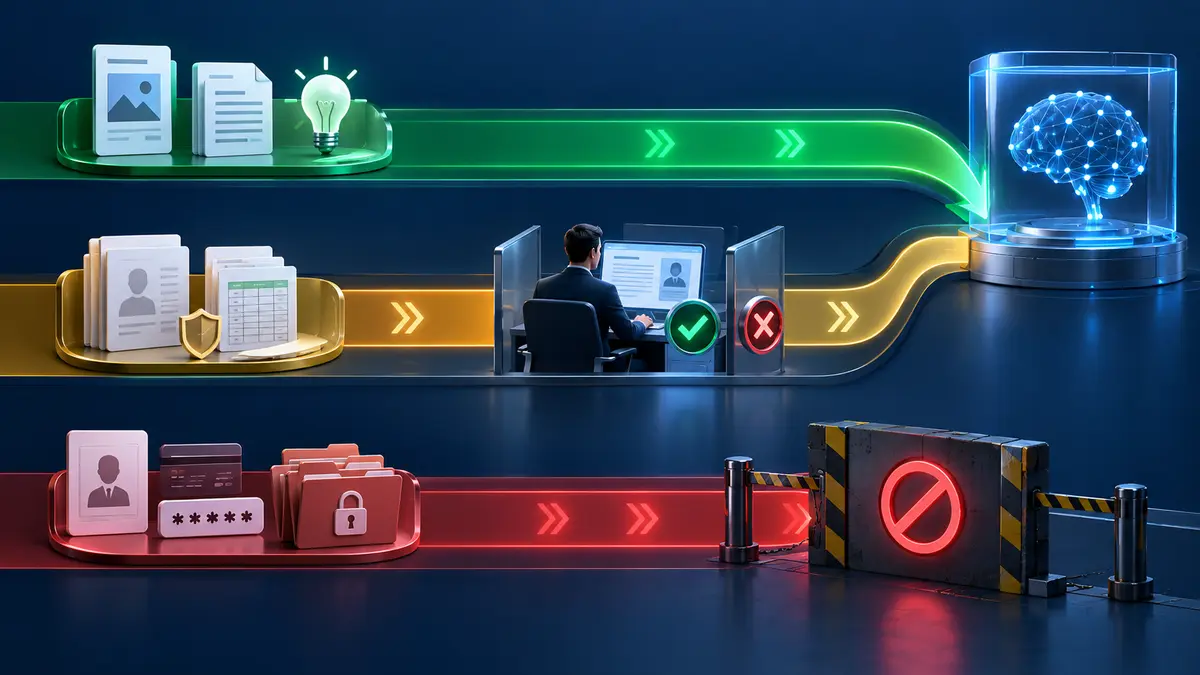
入力可否を毎回ゼロから悩まないように、情報を「緑・黄・赤」の3段階で分けると分かりやすくなります。
| 区分 | 扱い | 例 |
|---|---|---|
| 緑:利用可 | 承認済みAIで利用できる | 公開情報、一般的な文章、架空データ |
| 黄:条件付き | 匿名化または上司・担当部署の承認が必要 | 社内資料、集計データ、契約内容の要約 |
| 赤:入力禁止 | 許可なく外部AIへ入力しない | 個人情報、営業秘密、認証情報、未公開情報 |
ステップ3:利用場面をリスク別に分ける
| リスク | 利用例 | 承認 |
|---|---|---|
| 低 | アイデア出し、公開情報の要約、文章の言い換え | 原則不要。利用者が確認 |
| 中 | 社内文書、会議要約、顧客向け文章の下書き | 上司または担当者が確認 |
| 高 | 採用評価、与信、法務判断、医療・安全、外部システム操作 | 専門部署の事前承認。AI単独で決定しない |
ステップ4:入力から公開までの確認工程を決める
- 承認済みサービスか確認する
- 入力禁止情報が含まれていないか確認する
- 必要なら匿名化・要約してから入力する
- 生成結果の事実、数字、引用、表現を人が確認する
- 社外公開や重要判断は責任者が承認する
- 必要な利用記録を残す
ステップ5:試験運用してから全社展開する
最初から全社員へ広げるのではなく、対象部署と用途を絞って試します。1〜3か月ほど運用し、時間短縮、誤り、問い合わせ、ヒヤリハットを確認してからルールを直します。
完璧な文書を作ってから始めるより、範囲を限定して安全に試し、実態に合わせて改善する方が進めやすいです。
コピペして使える生成AIガイドラインの簡易ひな形
以下は小規模な企業や部署で使い始めるための簡易版です。自社の業種、扱う情報、契約内容、法令に合わせて修正してください。
生成AI利用ガイドライン(簡易版)
第1条 目的
本ガイドラインは、生成AIを安全かつ有効に活用し、情報漏洩、権利侵害、誤情報その他のリスクを低減することを目的とします。
第2条 対象者・適用範囲
本ガイドラインは、当社の役員、従業員、派遣社員および業務委託先のうち、当社業務で生成AIを利用する者に適用します。
第3条 利用可能なサービス
業務では、会社が承認した生成AIサービスおよび会社が指定したアカウントのみを利用します。未承認サービスを業務情報の処理に利用してはいけません。
第4条 入力してはいけない情報
法務・情報管理部門等の事前承認がない限り、次の情報を生成AIへ入力してはいけません。
- 氏名、住所、連絡先、顔写真などの個人情報
- 顧客情報、従業員情報、取引先情報
- 営業秘密、社外秘資料、未公開の経営情報
- パスワード、APIキー、認証コードなどの認証情報
- 第三者から秘密保持義務を負って受領した情報
- その他、会社が入力を禁止した情報
第5条 利用時の注意
生成AIの回答には誤りや偏りが含まれる可能性があるため、利用者は事実、数字、出典、表現の妥当性を確認します。重要な判断を生成AIだけで行ってはいけません。
第6条 著作権・知的財産権
第三者の文章、画像、音声、プログラム等を入力する場合や、生成物を公開・販売する場合は、著作権、商標権、肖像権その他の権利を侵害しないか確認します。
第7条 社外公開
顧客への提供、広告、Webサイト、SNS、プレスリリースその他の社外公開に生成物を利用する場合は、所定の責任者による確認・承認を受けます。
第8条 AIエージェント・外部連携
生成AIへメール送信、ファイル編集、データ削除、購入、契約その他の操作権限を与える場合は、事前にIT・セキュリティ担当の承認を受けます。重要な操作には人による最終承認を設定します。
第9条 記録
会社が指定する高リスク用途では、利用者、日時、目的、使用サービス、参照データ、確認者および承認結果を記録します。
第10条 事故・不適切利用の報告
情報漏洩、誤公開、権利侵害その他の問題、またはそのおそれを発見した場合は、自己判断で隠したり削除したりせず、直ちに上司および所定の担当部署へ報告します。
第11条 教育・見直し
会社は定期的に教育を行い、法令、サービス仕様、社内利用状況、事故・ヒヤリハットを踏まえて、本ガイドラインを継続的に見直します。
注意:このひな形は一般的な例であり、法的助言ではありません。個人情報、医療、金融、人事、教育、安全に関わる用途や、海外へサービスを提供する場合は、法務・情報セキュリティ等の専門家へ相談してください。
ガイドラインを社内へ浸透させる運用方法
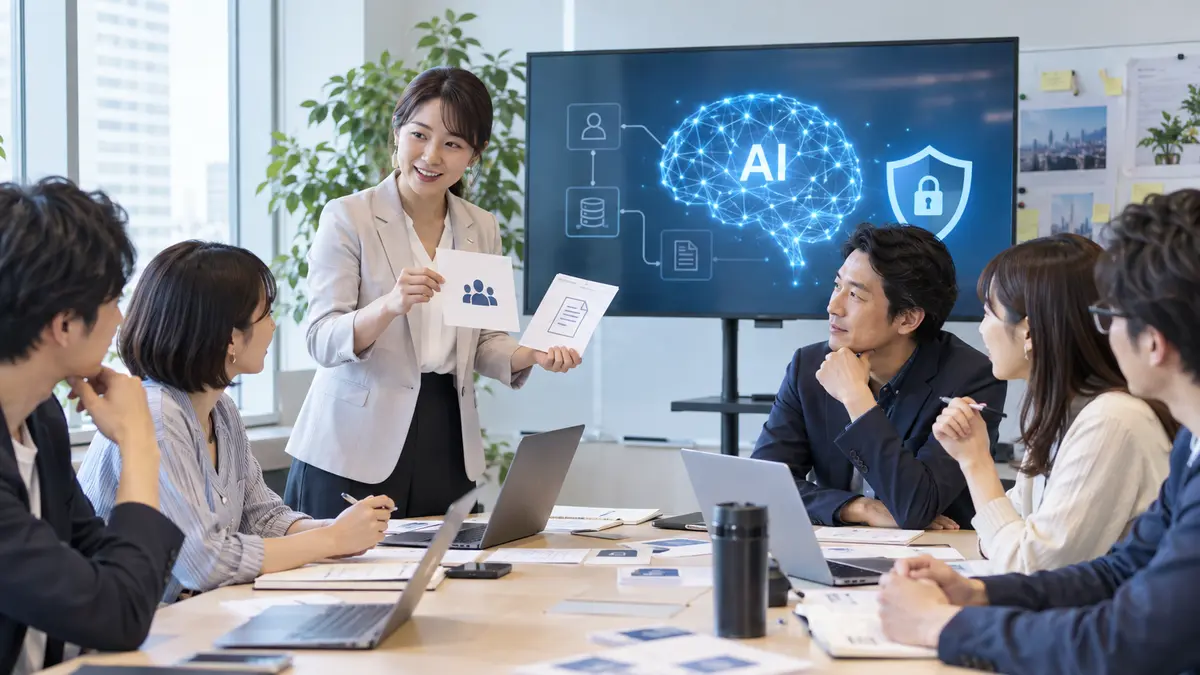
ガイドラインは、社内ポータルへ掲載しただけでは読まれません。大切なのは、社員が迷った瞬間に確認できる形へ落とし込むことです。
1ページの早見表を作る
長い規程とは別に、次の内容をA4用紙1枚にまとめます。
- 使ってよいAIサービス
- 入力禁止情報
- 公開前に確認すること
- 迷ったときの相談先
- 事故が起きたときの連絡先
研修は「正解を選ぶ形式」にする
説明を聞くだけの研修より、実際の業務に近い問題を出す方が身につきます。
- 顧客名を消せば、相談メールをAIへ入力してよいか
- 契約書を要約させたいとき、誰に確認するか
- AIが作った画像を広告に使う前に何を見るか
- AIの回答にURLが付いていれば、そのまま信用してよいか
禁止だけでなく安全な代替案を示す
「個人情報は入力禁止」で終わらず、匿名化した架空データなら使える、社内環境のAIなら申請後に使える、という代替案を示しましょう。現場が仕事を進められるルールでなければ、長続きしません。
情報を誤入力したときの対応フロー
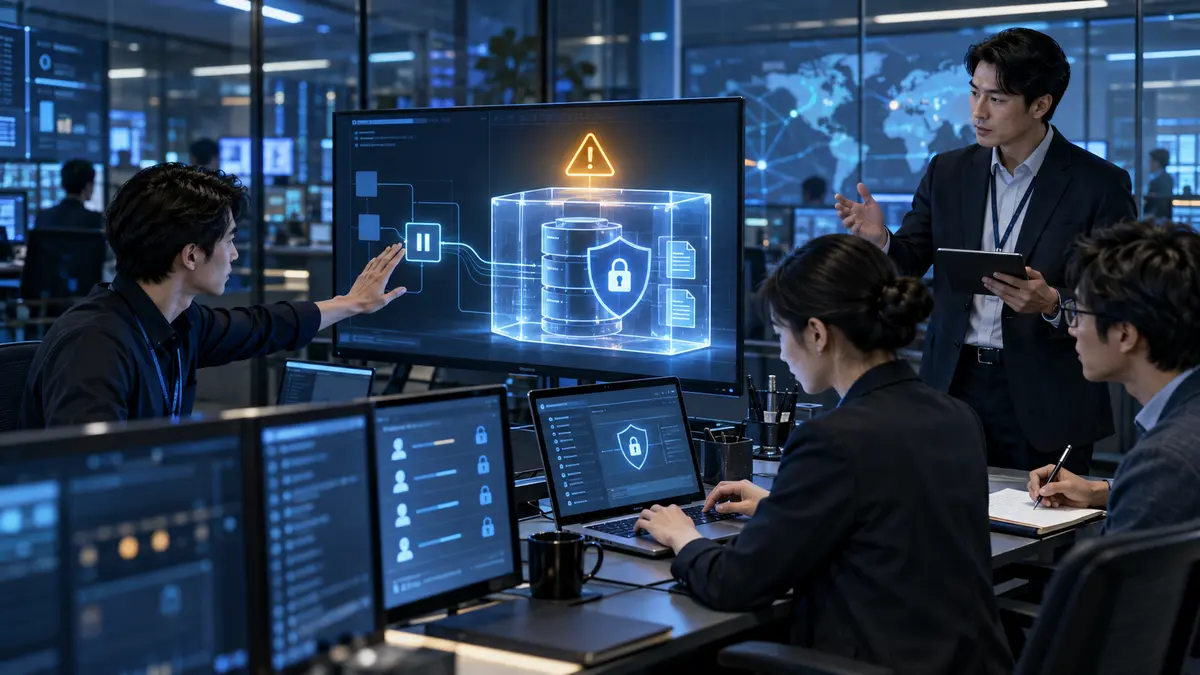
どれだけ教育しても、誤入力をゼロにするのは難しいものです。大切なのは、問題が起きたときに早く動けることです。
- 利用を止める:該当する会話、連携機能、共有をこれ以上進めない
- 記録する:日時、サービス、アカウント、入力内容、共有範囲を整理する
- すぐ報告する:上司、情報管理、セキュリティ、法務など所定の窓口へ連絡する
- サービス側で対応する:会話削除、共有解除、APIキー失効、パスワード変更などを行う
- 影響を確認する:個人情報、営業秘密、顧客・取引先への影響を評価する
- 再発を防ぐ:ルール、権限、研修、入力画面の警告などを改善する
利用者を責めることから始めると、報告が遅れる可能性があります。まず被害拡大を止め、その後に原因と改善策を考える運用が重要です。
生成AI導入の効果測定とガイドラインの見直し
効果は「何人が使ったか」だけで判断しない方がよいです。利用量が増えても、確認や修正に時間がかかれば、実際の成果につながっていない可能性があります。
| 見る項目 | 指標の例 |
|---|---|
| 生産性 | 作業時間、処理件数、下書き作成時間 |
| 品質 | 修正回数、誤情報率、差し戻し件数 |
| 安全性 | 誤入力、ヒヤリハット、未承認AIの利用件数 |
| 利用状況 | 対象者数、継続利用率、部署別の活用例 |
| 人材育成 | 研修受講率、理解度テスト、相談件数 |
見直しのタイミング
- 半年ごとの定期見直し
- 利用サービスの規約・機能・データ処理が変わったとき
- 新しい部署や用途へ広げるとき
- 法令や政府ガイドラインが更新されたとき
- 事故やヒヤリハットが発生したとき
- AIエージェントなど、AIへ新しい権限を与えるとき
生成AIガイドラインに関するよくある質問
Q1.小さな会社でも生成AIガイドラインは必要ですか?
はい。人数が少なくても、顧客情報や社内情報を扱うなら、最低限のルールは必要です。最初は承認済みサービス、入力禁止情報、公開前確認、事故時の連絡先の4点から始めても構いません。
Q2.無料版の生成AIを仕事で使ってもよいですか?
一律に判断できません。サービスやプランによって、入力データの利用、保存期間、管理機能、契約条件が異なります。会社の承認と最新の利用規約を確認してください。
Q3.個人情報を匿名化すれば必ず安全ですか?
必ず安全とは限りません。他の情報と組み合わせて本人を特定できる場合や、匿名化が不十分な場合があります。重要な情報は担当部署へ確認し、必要最小限のデータだけを使いましょう。
Q4.AIの回答はどこまで確認すればよいですか?
用途によって変えます。社内アイデアなら利用者の確認、顧客向け文書なら上司の確認、法律・医療・人事・安全に関わる内容なら専門家や責任者の確認が必要です。重要度が高いほど確認を強くします。
Q5.AIが作った文章や画像は自由に使えますか?
自由に使えるとは限りません。利用サービスの規約に加え、既存作品との類似、商標、肖像、個人情報、契約上の制限などを確認する必要があります。商用利用や社外公開では特に慎重に確認してください。
Q6.ガイドラインはどのくらいの頻度で更新しますか?
少なくとも半年ごとの確認をおすすめします。法令・政府資料の更新、サービス規約の変更、新機能の追加、事故の発生時は、定期日を待たずに見直します。
まとめ:生成AIガイドラインは「使わせないため」ではなく「安全に使うため」のもの
生成AIガイドラインで最も大切なのは、立派な規程を作ることではありません。
社員が実際の仕事で迷ったときに、次の判断ができることです。
- このAIサービスを使ってよいか
- この情報を入力してよいか
- この回答を誰が確認するか
- この生成物を社外へ出してよいか
- 問題が起きたら誰へ連絡するか
最初から完璧を目指す必要はありません。利用範囲を絞り、簡易版のルールで試し、現場の声やヒヤリハットをもとに改善していきましょう。
生成AIそのものの基礎から学びたい方は、生成AIとは?初心者でもわかる基礎知識から最新活用事例まで徹底解説もあわせてご覧ください。

コメント